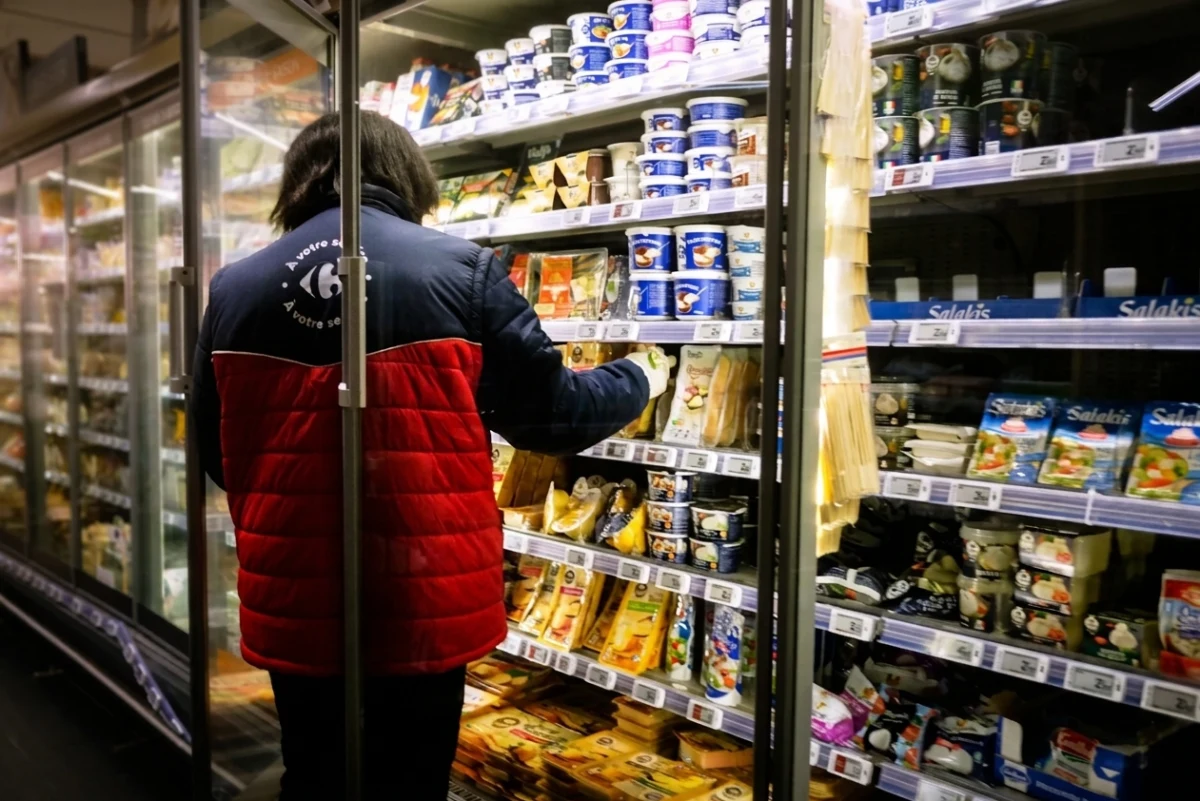
En la noche del 11 al 12 de octubre de 2026, atacantes informáticos tomaron el control remoto de los sistemas de refrigeración de cientos de supermercados en Francia, subieron la temperatura de heladeras y freezers hasta unos 50 °C y obligaron a las cadenas a tirar carnes, lácteos, verduras y productos congelados. El episodio dejó una pregunta incómoda para el comercio de otros países, incluida la Argentina: ¿puede ocurrir algo parecido? Con la información disponible, la respuesta es que es técnicamente posible, aunque no hay evidencia pública de que haya pasado en el país, y que la vulnerabilidad principal no está en las heladeras sino en el software y la conectividad que las controlan.
Qué pasó en Francia
Según los medios internacionales que cubrieron el caso, los atacantes ingresaron a sistemas de gestión de refrigeración que permiten monitorear y comandar los equipos de frío a distancia. Activaron ciclos de descongelamiento y modificaron la temperatura de funcionamiento, con picos de hasta 50 °C durante varias horas; la agencia AP informó de unas seis horas. Las cadenas afectadas incluyeron a Intermarché, Carrefour, Monoprix, Coopérative U y E.Leclerc.
Las cifras sobre el alcance varían según la fuente y la hora de la cobertura. Las primeras estimaciones hablaban de unos 400 locales; Intermarché informó unos 150 supermercados con equipos de frío afectados, Carrefour dijo que fueron 80 y Monoprix, cerca del 5% de sus aproximadamente 490 tiendas. Más tarde, algunos medios elevaron el total a unos 500 y hasta 700 comercios de alimentos. Dos supermercados de Alsacia informaron pérdidas combinadas de 270.000 euros, y la BBC recogió que Intermarché habló de pérdidas de decenas de millones de euros en un solo día. En varios locales, además, se registraron incendios.
El primer ministro francés, Sébastien Lecornu, ordenó a la Agencia Nacional de Ciberseguridad (ANSSI) investigar lo sucedido. La agencia identificó compromisos en controladores de la empresa danesa Danfoss y, un día después, informó que también habían sido vulneradas soluciones de la estadounidense Copeland y de su marca Dixell. Danfoss reconoció que muchos de los equipos afectados ya no recibían actualizaciones de seguridad o funcionaban con software desactualizado, y recomendó mantener actualizados los sistemas que siguen soportados. Según CNN, antes del ataque había más de 1.700 instancias del software afectado expuestas a internet en Francia, y la agencia advirtió que el incidente podía seguir activo.
Por qué es tan grave
El caso muestra que un ataque informático puede tener consecuencias físicas inmediatas. No se trató de robar datos ni de bloquear computadoras, sino de alterar un proceso industrial y comercial. Para un supermercado, la cadena de frío es un activo crítico: una falla de pocas horas puede traducirse en pérdida de mercadería, riesgos sanitarios, problemas de reposición y un golpe económico considerable.
También es significativo cómo ocurrió. El ataque no necesitó vulnerar cada heladera por separado: bastó comprometer sistemas de gestión centralizados, algo que se vio favorecido por equipos con software viejo y accesos remotos expuestos. Meses antes, según reportó Bloomberg, investigadores en seguridad ya habían advertido sobre fallas en controladores de refrigeración de este tipo, lo que refuerza una idea conocida en ciberseguridad: las vulnerabilidades sin corregir son la puerta de entrada más habitual.
¿Puede pasar en la Argentina?
Lo que sigue es un análisis y no una constatación de hechos. En términos técnicos, un ataque de este tipo es posible en cualquier país donde los sistemas de frío, energía y seguridad de supermercados, mayoristas y centros logísticos se controlen a distancia. Si esos sistemas están expuestos a internet, usan credenciales débiles o tienen software sin actualizar, un atacante podría intentar una maniobra similar. En las fuentes consultadas no hay información pública sobre qué marcas o plataformas usan concretamente las cadenas argentinas, así que no se puede afirmar que utilicen los mismos productos que los afectados en Francia.
Lo que sí se puede decir es que el impacto dependería de la arquitectura. Si cada sucursal opera con proveedores, redes y configuraciones distintas, el daño probablemente sería más acotado. En cambio, una plataforma única que concentre el control de decenas o cientos de locales amplifica el riesgo, tal como ocurrió en Francia. Hasta el momento no hay evidencia pública de un incidente equivalente en supermercados argentinos.
En cuanto al marco normativo, el país cuenta con una Dirección Nacional de Ciberseguridad y con normativa orientada a la protección de infraestructuras críticas y a la coordinación de incidentes, lo que reconoce que estos riesgos no son teóricos. Con la información consultada no queda claro en qué medida esas reglas alcanzan específicamente al comercio minorista de alimentos, un punto que convendría confirmar con el organismo.
Los eslabones más vulnerables
| Área | Riesgo | Consecuencia posible |
|---|---|---|
| Software de refrigeración | Software desactualizado o acceso remoto mal configurado | Manipulación de la temperatura y pérdida de mercadería |
| Redes de sucursales | Equipos operativos conectados directamente a internet | Movimiento del atacante hacia otros sistemas |
| Proveedores externos | Un único proveedor concentra el control de muchas tiendas | Efecto dominó en varias cadenas o regiones |
| Credenciales y accesos | Contraseñas reutilizadas o cuentas sin doble factor de autenticación | Toma de control de paneles administrativos |
| Respuesta a incidentes | Falta de alertas y de protocolos de operación manual | Demora en detectar el ataque y mayores pérdidas |
Qué pueden hacer las empresas
Las recomendaciones de los especialistas apuntan a la prevención y a la resiliencia, no a evitar todos los ataques. Entre las medidas más mencionadas figuran inventariar qué equipos controlan el frío, la energía y las alarmas, y qué proveedor administra cada uno; separar esas redes del resto de los sistemas comerciales y del wifi de clientes; aplicar las actualizaciones de los fabricantes, especialmente en equipos viejos; restringir el acceso remoto con conexiones protegidas, cuentas individuales y doble factor; definir alarmas físicas que avisen si la temperatura supera un umbral durante unos minutos; capacitar al personal para operar la cadena de frío en forma manual si el sistema falla; y avisar de inmediato al proveedor, al equipo de seguridad y a las autoridades ante cualquier incidente.
La lección para el comercio argentino
La digitalización de la cadena de frío mejora la eficiencia y permite controlar mejor el desperdicio, pero también crea un punto único de falla. Más que preguntarse solo si puede pasar, la pregunta útil para el retail es si una empresa está preparada para detectar una anomalía en minutos y frenarla antes de perder el stock. Un supermercado no puede evitar todos los ciberataques, pero sí puede lograr que un incidente informático no se transforme en una pérdida millonaria de alimentos. Para quienes compran, la recomendación general ante cualquier falla de frío en un comercio es descartar los productos afectados y revisar el estado y la fecha de los envases.